1.Qué se evita cuando hay gobierno de IA
Gobernar la IA no es escribir un documento de principios: es poder responder tres preguntas en cualquier momento, con nombre y apellido. Qué sistemas de IA están tocando datos de la empresa, quién responde por lo que deciden y cómo se demuestra que funcionaron bien el mes pasado. La empresa que puede responder eso duerme distinto; la que no, descubre el problema cuando ya pasó.
El riesgo no es teórico ni lejano. La IA ya entró a las empresas por la puerta de atrás: los equipos usan asistentes en el navegador con cuentas personales, pegan fragmentos de contratos y planillas en un chat, y generan contenido que después sale con el logo de la compañía. Ese fenómeno —traer la propia IA al trabajo— está documentado por el Work Trend Index de Microsoft (2024): la mayoría de los usuarios de IA en el trabajo usa herramientas que la empresa no les dio. El gobierno empieza por hacer visible lo que ya está pasando.
El resultado concreto que se busca con un marco de gobierno es acotado y verificable: ningún dato sensible sale de la empresa sin control, ninguna decisión automatizada queda sin responsable humano, y cada sistema tiene un registro que permite reconstruir qué hizo. Nada de eso requiere una estructura burocrática; requiere cuatro decisiones y una planilla.
2.El inventario: qué IA usa tu empresa hoy
El primer entregable del gobierno es un inventario, y casi nunca coincide con lo que la dirección cree. Además de los proyectos formales, hay que registrar las herramientas que los equipos adoptaron solas: el asistente que redacta mails, el que transcribe reuniones, el que arma planillas, el que resume contratos. Cada una tiene un dato distinto saliendo de la empresa.
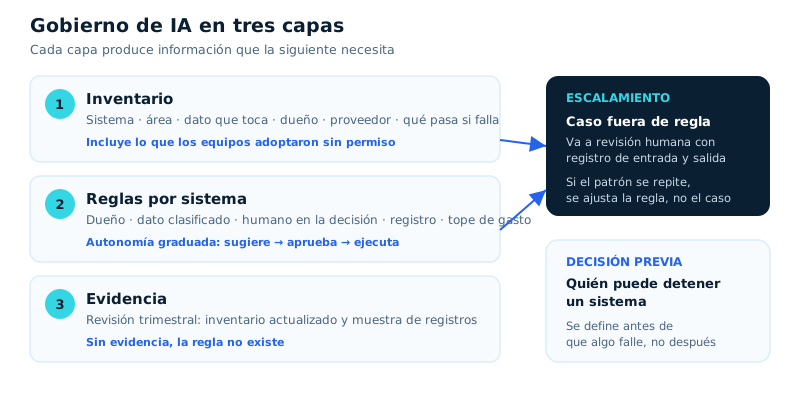
Un inventario útil tiene seis columnas y no más: sistema, función que lo usa, qué datos toca, quién es el dueño, qué proveedor lo opera y qué pasa si falla. Se completa en una semana con una encuesta a los responsables de área y una revisión de los gastos de tarjeta. No hace falta una herramienta nueva para hacerlo: una planilla compartida alcanza, y suele ser más honesta.
| Tipo de sistema | Ejemplo real | Riesgo si queda fuera del inventario | Control mínimo |
|---|---|---|---|
| Asistente por navegador | Empleado que pega un contrato para resumirlo | Fuga de información confidencial | Política de datos + cuenta corporativa |
| Agente en un canal | Respuestas automáticas por WhatsApp | Compromisos comerciales sin respaldo | Registro de conversaciones + escalamiento |
| Contenido generado | Fichas de producto o notas de prensa | Error publicado con la marca encima | Revisión humana y umbral de calidad |
| Modelo integrado al sistema | Scoring de clientes o priorización de leads | Decisión sin trazabilidad ni apelación | Registro de variables y revisión periódica |
El inventario se revisa cada trimestre, no una vez. En empresas medianas aparecen dos o tres sistemas nuevos por trimestre, casi siempre sin pasar por sistemas.
El inventario también devuelve un dato financiero que nadie pide y todos necesitan: cuánto se está gastando en herramientas de IA que se solapan. Es habitual encontrar tres licencias para lo mismo, dos equipos pagando el mismo asistente y una suscripción olvidada que se renueva hace catorce meses. En una empresa de 200 personas eso suele ser más plata que el piloto que la dirección está discutiendo.
3.Las cinco reglas mínimas
Con el inventario hecho, el marco se reduce a cinco reglas. No son un manual de compliance: son las condiciones para que un sistema pueda seguir corriendo. Cada regla tiene un responsable y una forma de verificarse, y eso es lo que la vuelve operable.
| Regla | Qué resuelve | Cómo se verifica |
|---|---|---|
| Un dueño por sistema | Nadie automatiza sin responsable de resultado | Figura en el inventario con nombre y área |
| Dato clasificado antes de usarse | Evita que información sensible salga sin control | Cada sistema declara qué categorías de dato procesa |
| Humano en las decisiones que importan | Que una decisión con consecuencias tenga responsable | El flujo tiene un paso de aprobación registrado |
| Registro de lo que hizo | Permite reconstruir un error y corregirlo | Logs consultables con fecha, entrada y salida |
| Límite de gasto y de alcance | Evita que un bucle consuma el presupuesto del mes | Tope de consumo configurado y alerta activa |
La regla que más discusión genera es la del humano en el medio, y la respuesta práctica es que depende del costo del error. Si el sistema responde una consulta de horarios, no necesita aprobación. Si emite una nota de crédito, sí. El criterio se escribe una vez por proceso y se aplica siempre, en lugar de decidirlo caso por caso según quién esté apurado.
¿Los equipos ya usan IA y nadie sabe qué datos salen? Escribime y armamos el inventario y las reglas mínimas.
Escribime un mail4.Los cuatro riesgos que hay que nombrar
Un marco de gobierno que no nombra riesgos concretos no se puede auditar. Los cuatro que aparecen en casi toda empresa mediana son datos, calidad, autonomía y dependencia, y cada uno tiene una referencia pública que conviene usar en lugar de inventar una política propia desde cero.
Datos. El riesgo es que información personal o confidencial termine en un proveedor sin contrato ni base legal. La referencia es el marco de gestión de riesgos de IA del NIST, que ordena el trabajo en cuatro funciones —mapear, medir, gestionar y gobernar— y sirve tanto para un modelo propio como para uno contratado. En Argentina, además, hay que mirar la Ley 25.326 de datos personales antes de procesar datos de clientes.
Calidad. El sistema responde con seguridad algo que está mal. El riesgo se controla con evaluación previa y muestreo posterior, no con confianza en el proveedor. Para sistemas que usan modelos de lenguaje, la lista de OWASP sobre los diez riesgos principales en aplicaciones con LLM es un buen punto de partida para revisar inyección de instrucciones, fuga de información y consumo excesivo de recursos.
Autonomía. El sistema hace más de lo que debía porque nadie le puso límites. Es el riesgo que más creció con los agentes: Gartner proyecta que más del 40% de los proyectos de agentes se cancelará hacia fines de 2027 por costos crecientes, valor poco claro o controles de riesgo insuficientes. La respuesta práctica es autonomía graduada: primero sugiere, después ejecuta con aprobación, y solo al final ejecuta solo, con tope y registro.
Dependencia. El sistema funciona y nadie de la empresa sabe operarlo. Se controla exigiendo documentación, acceso a las cuentas y un plan de salida. Si el proveedor desaparece mañana, la operación tiene que poder seguir funcionando al menos en modo manual.
En Europa, el reglamento de IA agrega obligaciones por nivel de riesgo y ya está en aplicación progresiva; si la empresa opera con clientes europeos, conviene leer el marco regulatorio de la Comisión Europea antes de definir el alcance de un sistema que decide sobre personas.
Documentar un sistema no requiere un expediente de cien páginas. Alcanza con una ficha de una carilla por sistema: qué hace, qué dato usa, qué decide y qué no, quién lo aprobó y con qué criterio se evalúa. Si esa ficha no se puede completar, el sistema no está listo para operar, por bueno que sea el modelo. La ficha también sirve para el día que hay que explicarle a un cliente o a un auditor qué pasó con su caso.
5.La prueba: gobierno en un pipeline de 14 agentes
Un caso concreto de gobierno que corre todos los días: el pipeline editorial de Motor Digital Press opera con 14 agentes sobre cuatro sitios y 780 notas publicadas. Ahí las reglas no están en un documento, están en el sistema. Cada nota pasa por un puntaje de calidad con umbral; el editor revisa lo que no lo alcanza; las publicaciones quedan registradas con fecha y responsable; y los agentes tienen tope de consumo y alertas cuando un job falla o el disco se llena.
El detalle que hace la diferencia es la aprobación automática desactivada: el sistema no publica por su cuenta lo que no pasó el control. Esa sola decisión de diseño convierte un riesgo de reputación en una cola de revisión. Y cuando algo sale mal, el registro permite ver qué agente, con qué entrada y en qué paso.
Ese mismo esqueleto se traslada fuera del contenido. En atención al cliente, el agente responde pero no promete plazos ni descuentos; en cobranzas, prepara el recordatorio pero no lo envía sin aprobación; en compras, sugiere la orden pero no la emite. La regla no es tecnológica: es decidir qué acción tiene consecuencias irreversibles y poner ahí el control.
6.Cómo empezar en 30 días
Un marco de gobierno se instala en un mes si se hace en el orden correcto y con la dirección involucrada. No hace falta contratar un área nueva: hace falta que una persona con autoridad convoque, y que cada área nombre un responsable.
- Semana 1 · Inventario. Encuesta a responsables de área y revisión de gastos. Todo sistema de IA que toca datos de la empresa entra en la planilla.
- Semana 2 · Clasificación de datos. Tres categorías —público, interno, sensible— y una regla por categoría sobre qué se puede pegar en una herramienta externa.
- Semanas 3-4 · Reglas por sistema. Dueño, límite de alcance, paso humano obligatorio y registro. Se aplican primero a los tres sistemas de mayor riesgo.
- Mes 2 en adelante · Evidencia trimestral. Una revisión de 45 minutos por trimestre con el inventario actualizado y una muestra de registros.
El error más común es empezar por la política y terminar con un PDF que nadie lee. El orden que funciona es al revés: primero el inventario —que produce información incómoda y útil—, después las reglas sobre casos reales, y recién al final el documento que las resume. La política es el subproducto, no el proyecto.
Y una decisión que conviene tomar temprano: quién tiene la autoridad para detener un sistema. Si esa persona no está definida antes de que algo falle, la discusión se va a dar en el peor momento posible.
Preguntas frecuentes
¿Necesito un área de compliance de IA?
No. Necesitás un inventario, cinco reglas y una revisión trimestral de 45 minutos. Un área dedicada se justifica cuando hay sistemas que deciden sobre personas o cuando la empresa opera en mercados regulados.
¿Qué hago con los empleados que usan ChatGPT con cuentas personales?
No prohibirlo sin dar alternativa: se mudan a otra herramienta. La secuencia que funciona es clasificar el dato, habilitar una cuenta corporativa con las condiciones contractuales necesarias y dejar explícito qué no se puede pegar.
¿Cuándo hace falta revisión humana obligatoria?
Cuando el error es caro o irreversible: emisión de notas de crédito, compromisos de plazo, decisiones sobre personas. Si el error se corrige solo y no tiene costo, la revisión es burocracia.
¿Sirve el marco del NIST para una empresa argentina?
Sí como estructura de trabajo: ordena el riesgo en mapear, medir, gestionar y gobernar, y aplica igual a un modelo propio o contratado. Las obligaciones legales locales, como la Ley 25.326 de datos personales, se suman aparte.
¿Cuánto cuesta implementarlo?
El costo principal son horas internas: entre 20 y 40 horas repartidas en un mes. Las herramientas de registro y control suelen venir incluidas en la plataforma que ya se usa.
Fuentes
- Microsoft — Work Trend Index 2024: AI at work is here, now comes the hard part (mayo 2024; mayoría de los usuarios de IA en el trabajo usa herramientas que la empresa no proveyó).
- NIST — AI Risk Management Framework (enero 2023; funciones mapear, medir, gestionar y gobernar).
- OWASP — Top 10 for Large Language Model Applications (lista vigente de riesgos en aplicaciones con modelos de lenguaje).
- Comisión Europea — Marco regulatorio de la IA (AI Act) (aplicación progresiva desde 2024).
- Gartner — Over 40% of Agentic AI Projects Will Be Canceled by End of 2027 (junio 2025).