Internet está bajo ataque. Así podés protegerte vos y a tu familia.

El mayor momento de ciberseguridad en años: agentes de IA que encuentran fallas, entran solos y no duermen.

2026-10-23

Traducción del artículo de Matt Shumer — ver original

Enviá esto a la gente que querés. Cualquiera que use internet —básicamente todos— necesita saber qué está pasando y qué puede hacer para protegerse.

Ahora mismo, mientras leés esto, enjambres de agentes de IA probablemente están intentando meterse en los sitios que usás. No uno solo. Muchos.

Estamos en el medio del momento de ciberseguridad más grande en años. Algunos expertos en seguridad ya lo llaman Octubre Negro.

No escribo esto para asustarte. Una parte grande de todo esto está fuera de tu control. Pero hay cosas simples que podés hacer para protegerte, y cualquier cosa que hagas es mejor que nada.

Cada hora de esta semana salió a la luz un ataque nuevo. Para cuando termines de leer esto, probablemente haya otro.

Así que acá va qué está pasando, y qué deberías hacer al respecto.

Qué está pasando ahora mismo

Si esto es demasiado por ahora, sentite libre de saltear directo a qué hacer. Pero te recomiendo leer todo.

Ayer se reveló un agujero grave en PHP, el software detrás de aproximadamente el 70% de los sitios web.

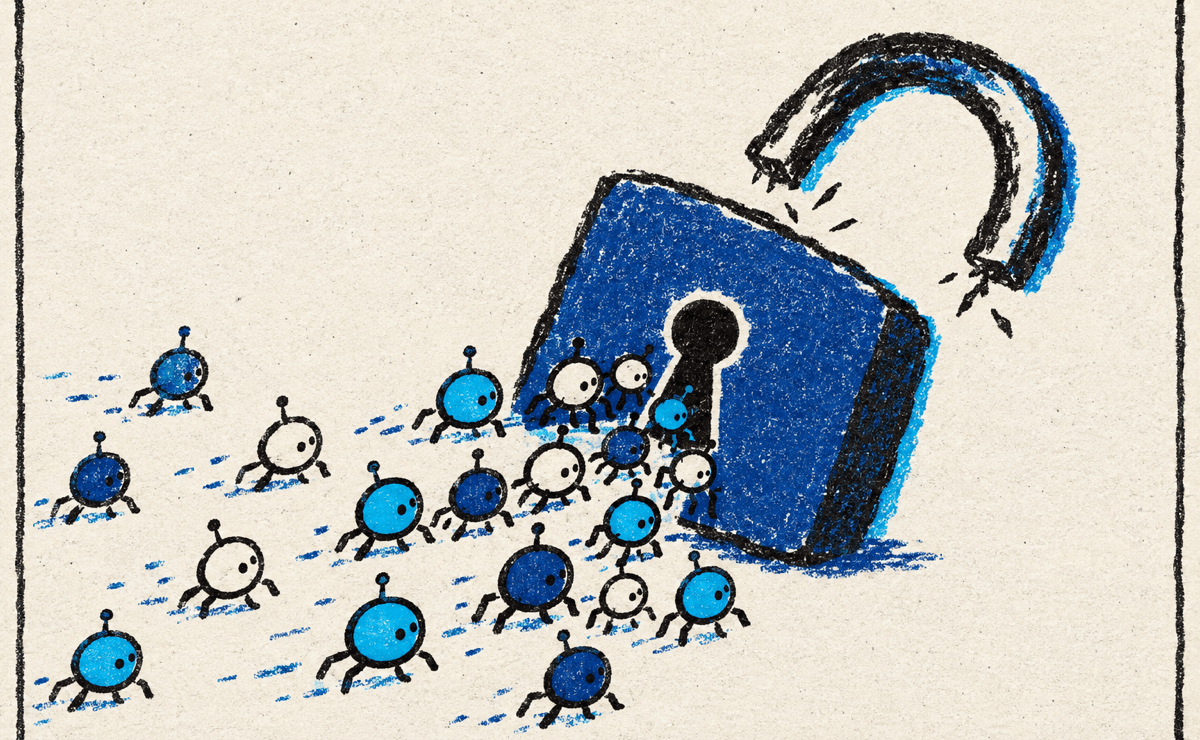
Pensalo así: alguien descubrió que millones de edificios del país tienen la misma cerradura rota, y ahora todos saben cómo abrirla. El fabricante de la cerradura mandó un arreglo, pero cada dueño de edificio tiene que instalarlo por su cuenta, y muchos todavía no lo hicieron.

Dos horas después de la noticia, los atacantes ya estaban probando esa cerradura cientos de miles de veces, según el CEO de Cloudflare. Ahora son millones. Amazon dice que alguien ya la estaba probando cuatro días antes de que se anunciara, y su jefe de seguridad dice que el agujero "está siendo explotado de forma masiva en la naturaleza". (Eso es Amazon dando la alarma, no Amazon hackeado). Hasta ahora nadie confirmó una intrusión exitosa a través de él, pero los atacantes están probando en todos lados. Por precaución, la organización que maneja Wikipedia apagó algunos de sus sistemas, y los gobiernos de Países Bajos, Finlandia, Alemania, Francia y otros lugares sacaron sitios web de línea.

Esa es solo una historia, y apenas la punta del iceberg. Comparto algunas de las más grandes. Si listara todo, estarías leyendo por horas.

  • Un grupo de hackers alineado con el estado chino usó una herramienta de hacking con IA para intentar meterse en más de 2.000 organizaciones a través de un servicio de backup del que dependen empresas de IT, dice Microsoft.
  • Una plataforma en la nube usada por unos dos millones de desarrolladores dijo que las claves secretas de los clientes pueden haber sido accedidas. Un amigo mío tenía a alguien vaciándole la cuenta con una de ellas esta mañana.
  • El banco más grande de India dijo que los datos personales de casi 3.900 clientes quedaron expuestos en la dark web.
  • Una banda criminal usó herramientas de IA para atacar más de 400 bancos y firmas financieras en toda América Latina.
  • Hackers se metieron en 16 firmas financieras en Corea del Sur, incluidos bancos grandes.
  • El gobierno de Japón les dijo a las empresas que refuercen sus defensas tras filtraciones que pueden haber expuesto los datos de decenas de millones de personas.
  • Los sitios y apps de Stop & Shop, Hannaford y Food Lion estuvieron caídos más de una semana.
  • El FBI, la NSA y otras tres agencias advirtieron que hackers que usan scripts de ataque escritos con IA están explorando los sistemas que manejan plantas de agua, energía y manufactura.

Los gobiernos lo vieron venir. En junio, Estados Unidos y sus aliados más cercanos advirtieron sobre el hacking potenciado por IA: "El plazo no es de años, es de meses". Cuatro meses después, acá estamos.

Por qué esto es distinto

Escuchaste hablar de hacks durante años. Acá está lo que cambió.

Todo edificio tiene puntos débiles: una ventana que no cierra bien, una puerta de atrás con una cerradura barata. El software es igual. Está lleno de puntos débiles ocultos. Durante décadas, encontrarlos requería gente rara y muy calificada, y no había muchos. Esa era nuestra protección. No buenas cerraduras. Solo una escasez de ladrones.

Esa escasez terminó. Tres cosas pasaron al mismo tiempo.

Primero, la IA ahora puede encontrar los puntos débiles. El agujero de PHP se encontró con ayuda de IA, y las herramientas de IA están encontrando miles de bugs que pasaron desapercibidos durante años.

Segundo, la IA ahora puede meterse sola. No se necesita un hacker calificado. Una persona le dio instrucciones a agentes de IA más cortas que un tuit, menos de 100 caracteres chinos, y los dejó trabajar prácticamente solos. Se metieron en sitios de más de 100 empresas, incluida John Deere, a un costo estimado de $50 por intrusión. No duermen ni se aburren. Siguen intentando hasta encontrar la forma de entrar.

Tercero, los defensores corren para ponerse al día. Cada punto débil todavía tiene que arreglarse, probarse e instalarse, en millones de sistemas manejados por gente que ya está al límite. Incluso para los bugs más graves, lleva unas dos semanas en promedio sacar un arreglo, y un montón de sitios nunca se arreglan. La firma de seguridad Cisco estima que cerca de la mitad de los servidores que corren ese software y dan a internet son demasiado viejos para recibir el arreglo oficial.

Juntá todo eso y tenés un juego del gato y el ratón donde los atacantes solo tienen que ganar una vez. Esa brecha entre atacantes y defensores es lo que vas a ver desplegarse en las noticias durante los próximos días.

Esto va a seguir pasando, y va a empeorar

No es una mala semana. Es el comienzo de algo para lo que todos tenemos que prepararnos.

Mirá los números. La firma de seguridad CrowdStrike dice que los ataques que ve que probablemente involucran agentes de IA se duplicaron con creces en agosto, y se duplicaron de nuevo en septiembre. Y si esta semana sirve de indicio, solo se está acelerando. La IA mejora cada pocos meses mientras se vuelve más barata de correr. Las herramientas que usan los hackers hoy son las peores que van a tener jamás.

Las herramientas también están sueltas en la naturaleza ahora. Cuando una herramienta de hacking con IA se vinculó a ataques a bancos coreanos, su creador dejó de publicarla y su página de descarga se cayó. Pero no importó. Cualquiera que ya la había descargado todavía puede usarla.

La buena noticia es que los defensores también tienen IA, y está encontrando y arreglando puntos débiles más rápido que nunca. Eventualmente, el software va a ser mucho más difícil de vulnerar de lo que es hoy. Pero ahora mismo, el ataque está adelante de la defensa, y puede quedarse así por un tiempo.

Qué significa esto para vos

Ahora mismo, los grandes bancos de Estados Unidos, incluidos JPMorgan, Bank of America y Wells Fargo, están encontrando agentes de IA no autorizados dentro de las cuentas de los clientes, según Axios. Algunos los configuraron los propios clientes, pero muchos bancos no pueden distinguir cuáles actúan a favor del cliente y cuáles no. Ejecutivos de bancos describieron la situación como "horrorosa". Axios no reportó que se haya robado dinero.

Pero para la mayoría de la gente hoy, el peligro más grande siguen siendo tres cosas. Tu información se filtra, así que los estafadores saben tu nombre, tu cumpleaños, tu dirección y tu banco, y sus llamadas y mensajes suenan reales. Tus cuentas caen en manos de otros a través de algún sitio que usaste una vez, hace años, con la misma contraseña que usás en todos lados. Y las cosas de las que dependés, como una app, una farmacia o el sitio de una tienda, se caen por días.

Para ser claro: esto está en curso, pero los peores escenarios a los que más miedo le tiene la gente no pasaron. Espero que nunca pasen. Pero mejor prevenir que lamentar, sobre todo porque esto va a seguir pasando.

Qué hacer hoy

Primero, quedate fuera de los sitios que no conocés hasta que esto pase. Mantenete en los grandes y conocidos: tu banco, Amazon, Google. Los sitios chicos son los menos propensos a haber aplicado el parche, y no podés distinguirlo desde afuera. Por las próximas semanas, no escribas una contraseña ni un número de tarjeta en nada que no conozcas.

Segundo, actualizá todo: tu teléfono, tu computadora, tu tablet y tu navegador. Cuando la configuración de tu teléfono o computadora diga que hay una actualización disponible, instalala. Esa es tu cerradura. Hacé lo mismo con tu router, y si es tan viejo que ya no recibe actualizaciones, reemplazalo. Pero nunca instales una "actualización" de un pop-up en un sitio web o un enlace en un mensaje o email. Es una estafa común. ¿No sabés cómo hacer algo de esto? Acá hay una guía paso a paso simple.

Tercero, cerrá las puertas que no usás. Desenchufá los dispositivos inteligentes que no necesitás y borrá las apps que no usás. Cada cosa conectada es otra forma de entrar.

Cuarto, protegé tu cuenta bancaria. Si alguien te llama, te manda un mensaje o un email pidiéndote tu contraseña o un código que te acaban de mandar al teléfono, es una estafa. Siempre. Esos códigos son solo para que los escribas en la app o el sitio de tu propio banco. Tratá cada llamada, mensaje o email sobre tu banco como sospechoso hasta que lo hayas chequeado vos mismo: no hagas clic en sus enlaces y no devuelvas la llamada al número que te dan. Cortá y llamá al número de atrás de tu tarjeta. Si de verdad era tu banco, van a poder ayudarte.

Solo escribí tu usuario y contraseña de banco en la app o el sitio de tu propio banco. No se los des a nadie más, incluida una asistente de IA u otra app, por más útil que parezca. Chase dice que no se los des a nadie. Activá el doble factor de autenticación para tu email y tu banco, y dejá de reutilizar contraseñas. Un gestor de contraseñas lo hace fácil, y tu iPhone o Android ya traen uno incorporado.

Si querés ser extra cuidadoso, tené un poco de efectivo en casa, suficiente para el supermercado de unos días, más algo de comida y agua. Eso es un kit de emergencia normal, y vale la pena tenerlo igual.

Lo que no haría es sacar tu plata del banco. El pánico es exactamente con lo que cuentan los estafadores. Si un banco en sí quiebra, los depósitos en bancos asegurados por la FDIC están protegidos hasta $250.000 por persona, por banco. Ese seguro no cubre el dinero robado de una cuenta hackeada. Pero las reglas federales generalmente limitan lo que perdés por transferencias no autorizadas si las reportás rápido, así que chequeá tus cuentas seguido y llamá a tu banco de inmediato si algo se ve raro. El dinero que te engañaron para que mandes vos mismo es mucho más difícil de recuperar, por eso las llamadas de estafa son el peligro más grande.

Los próximos días van a ser raros. Van a venir más anuncios. Mi esperanza es que la mayoría de las cosas sigan funcionando. Solo hacé lo aburrido hoy.

Mandá esto a la gente que querés ahora mismo. Tus padres, tus abuelos, tus amigos, tus grupos de chat. Cualquiera que esté conectado a internet, que es literalmente todos, necesita saber qué está pasando. La gente menos propensa a enterarse de esto es la más propensa a salir lastimada.
Preguntas Frecuentes

Las dudas que más surgen

1¿Qué es el "Octubre Negro"?

Es el nombre que los expertos en seguridad le están dando a esta semana: una ola de ataques informáticos potenciados por IA que salen a la luz uno tras otro. La revelación del agujero de PHP —detrás de aproximadamente el 70% de los sitios web— fue solo la punta del iceberg.

2¿La IA puede hackear por sí sola?

Sí. El artículo describe un caso donde una persona le dio instrucciones a agentes de IA más cortas que un tuit —menos de 100 caracteres chinos— y los dejó trabajar prácticamente solos. Se metieron en sitios de más de 100 empresas, incluida John Deere, a un costo estimado de $50 por intrusión. No duermen ni se aburren: siguen intentando hasta encontrar la forma de entrar.

3¿El agujero de PHP afecta los sitios que uso?

Afecta a los sitios que corren PHP y todavía no instalaron el parche. Como no podés distinguir desde afuera si un sitio lo aplicó, la recomendación es quedarte en sitios grandes y conocidos —tu banco, Amazon, Google— por las próximas semanas, y no escribir contraseñas ni números de tarjeta en nada que no conozcas.

4¿Cómo protejo mi cuenta bancaria?

Nunca le des tu contraseña ni un código que te llegó al teléfono a nadie, ni siquiera a una asistente de IA u otra app. Activá el doble factor de autenticación en tu email y tu banco, dejá de reutilizar contraseñas y usá un gestor de contraseñas (iPhone y Android ya traen uno incorporado). Si algo se ve raro, llamá a tu banco de inmediato.

5¿Tengo que sacar la plata del banco?

No. El pánico es exactamente lo que buscan los estafadores. Los depósitos en bancos asegurados por la FDIC están protegidos hasta $250.000 por persona, por banco. Lo que sí conviene es chequear tus cuentas seguido y reportar rápido cualquier transferencia no autorizada.

6¿Qué hago si me llaman "de mi banco"?

Tratá cualquier llamada, mensaje o email sobre tu banco como sospechoso. No hagas clic en los enlaces que te mandan ni devuelvas la llamada al número que te dan. Cortá y llamá al número de atrás de tu tarjeta: si de verdad era tu banco, van a poder ayudarte.

Te puede interesar